Kritische Schwachstellen in Google Chrome und Arm GPU-Treibern entdeckt
Florian Schweitzer, Security Researcher bei Certitude Consulting, hat zwei schwerwiegende Schwachstellen in Produkten von Google und Arm identifiziert, die denselben Angriffsvektor im GPU Software Stack betreffen, der von modernen Webbrowsern und mobilen Geräten verwendet wird (CVE-2026-9034 und CVE-2026-93374). Das Problem kann über JavaScript ausgelöst werden und könnte einen Sandbox Escape ermöglichen. Solche Schwachstellen können dazu führen, dass das Gerät eines Benutzers nach dem Besuch einer Website von einem Angreifer kompromittiert werden kann.
Die Entdeckung fällt in eine Zeit tiefgreifender Veränderungen in der Schwachstellenforschung, die durch den Einsatz künstlicher Intelligenz vorangetrieben werden.
Ausgangspunkt seiner Forschung war die bewusste Entscheidung, nicht mit den enormen Computing-Ressourcen zu konkurrieren, die bereits für die Suche nach Schwachstellen in Chrome eingesetzt werden.
„Meine Strategie war einfach: Wenn man nicht mit Googles Computing-Ressourcen konkurrieren kann, sollte man es gar nicht erst versuchen. Ich wollte Angriffsflächen finden, die sich nur schwer in einen Fuzzer oder einen vollständig automatisierten AI-Workflow integrieren lassen: Echte Geräte, zustandsbehaftetes Verhalten und Grenzen zwischen Systemen“, erklärte Schweitzer.
Dennoch setzte Schweitzer KI intensiv ein, um WebGPU Workloads zu generieren, automatisierte Test Harnesses und Device Instrumentation zu erstellen, Chromium zu verändern und zu kompilieren, Crash-Daten zu verarbeiten und beim Reverse Engineering des proprietären GPU-Treibers zu unterstützen. Anstatt die Schlussfolgerungen des Modells als Antworten zu betrachten, verwendete er jedoch einen vom österreichischen Philosophen Karl Popper inspirierten Prozess: Konkurrierende Hypothesen aufstellen, diese in Experimente überführen und versuchen, sie so früh und kostengünstig wie möglich zu falsifizieren.
„Die wirtschaftlichen Rahmenbedingungen werden interessant, wenn die Kosten des Scheiterns sinken. Wenn eine Hypothese, deren Überprüfung früher mehrere Wochen beansprucht hätte, nun innerhalb weniger Stunden getestet und verworfen werden kann, können Security Researcher deutlich mehr Versuche unternehmen. Der Wettbewerbsvorteil liegt zunehmend darin, zu entscheiden, welche Fragen es wert sind gestellt zu werden, welchen Belegen man vertrauen kann und welche Ergebnisse eine weitere Stunde Untersuchung verdienen“, so Marc Nimmerrichter, Managing Partner bei Certitude Consulting.
Kritische Chrome-Schwachstellen im Vergleich: 2025 und 2026
Eine Analyse der öffentlichen Chrome Stable Security Releases von Google durch Certitude zeigt, dass im Jahr 2025 lediglich vier kritische Chrome-Schwachstellen behoben wurden. Drei davon wurden von externen Security Researchern gemeldet, eine wurde Google zugeschrieben.
Bis zum 17. September 2026 führt dieselbe öffentliche Datenbasis 179 kritische Schwachstellen auf, die im Jahr 2026 behoben wurden: 145 davon werden Google zugeschrieben und 34 externen Researchern. Externe Researcher haben damit bereits mehr als zehnmal so viele kritische Findings beigesteuert wie im Vorjahr. Gleichzeitig ist Google von einem intern zugeschriebenen kritischen Finding im Jahr 2025 auf 145 im Jahr 2026 gestiegen.
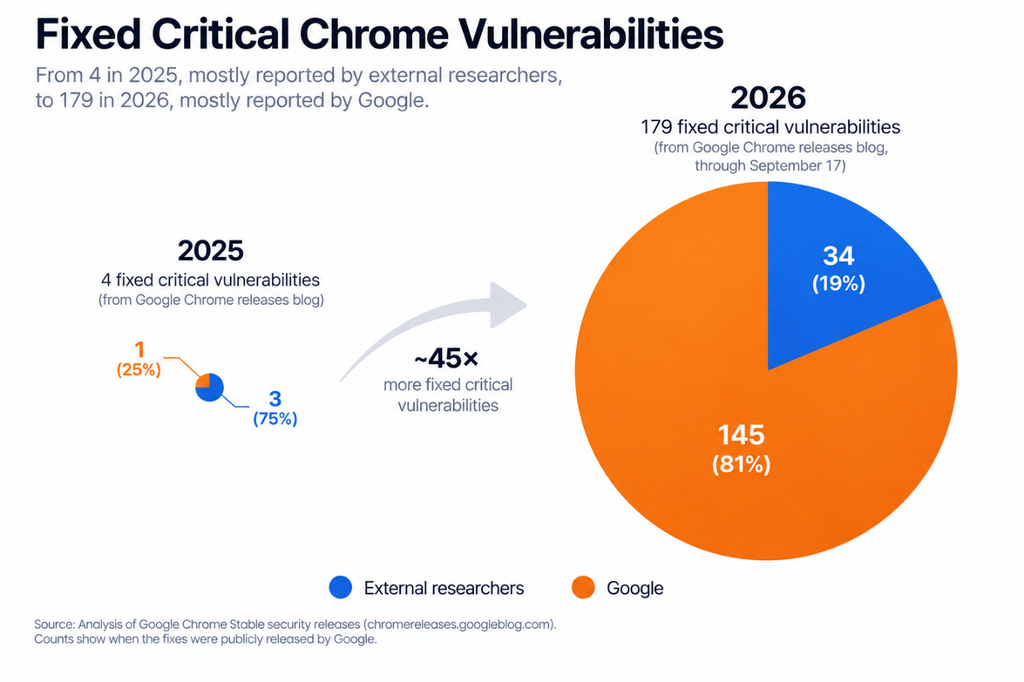
Die Veränderung fällt mit Googles schnellem Ausbau des Einsatzes von KI in der Security Research zusammen. Im Juli beschrieb das Chrome Security Team dies als eine „massive Veränderung in der Software Security Branche“ und erklärte, dass Large Language Models die automatisierte Entdeckung von Schwachstellen in einem Maßstab ermöglichen, der über traditionelle menschliche Forschung hinausgeht. Google gibt an, KI inzwischen über den gesamten Vulnerability Lifecycle hinweg einzusetzen, einschließlich der Suche nach, der Reproduktion, der Triage und der Behebung von Schwachstellen.
Die erste von Schweitzer gemeldete Schwachstelle, CVE-2026-9034, betrifft den Arm Mali GPU Userspace Treiber. Laut der öffentlichen Sicherheitsmeldung könnte ein nicht privilegierter Prozess, der gültige GPU-Operationen „via WebGL oder WebGPU“ ausführt, auf bereits freigegebenen Speicher zugreifen. Die Schwachstelle betrifft mehrere Generationen von Arm-GPU-Treibern, darunter die 5th Gen GPU-Architektur, die Grafik- und Compute-Funktionen für eine große Bandbreite von Consumer-Geräten bereitstellt, darunter Smartphones, Tablets, Fernseher und Wearables.
Die zweite Schwachstelle, CVE-2026-93374, betrifft Google Chrome. Google stuft sie als kritisch ein und beschreibt sie als „Use after free in Dawn“, der Chromium-Implementierung von WebGPU. Die öffentliche CVE-Beschreibung identifiziert das Problem als remote erreichbar über eine manipulierte HTML-Seite und als potenziellen Sandbox Escape: „Use after free in Dawn in Google Chrome on Android prior to 153.0.8010.52 allowed a remote attacker to potentially execute arbitrary code outside the sandbox via a crafted HTML page. (Chromium security severity: Critical)“
Möglicher Sandbox Escape
Die Chrome Sandbox ist eine zentrale Sicherheitsgrenze, die darauf ausgelegt ist, den Zugriff exponierter Browser-Komponenten, die für die Darstellung von Websites zuständig sind, auf das zugrunde liegende Betriebssystem zu beschränken. Schwachstellen, die diese Grenze überwinden können, sind daher besonders gefährlich. Der Exploit-Code kann über einen Link zu einer Website bereitgestellt werden.
Google schreibt Florian Schweitzer die Meldung der Chrome-Schwachstelle am 8. April 2026 zu. Auch Arm nennt Schweitzer von Certitude Consulting öffentlich als Entdecker von CVE-2026-9034.
Detaillierte technische Informationen werden während des Coordinated Disclosure-Prozesses bewusst zurückgehalten, um keine Informationen bereitzustellen, die eine Ausnutzung ermöglichen könnten, bevor betroffene Systeme ausreichend geschützt sind. Weitere Einzelheiten werden zu einem geeigneten Zeitpunkt veröffentlicht.
Öffentliche Referenzen
Arm Security Advisory: CVE-2026-9034, September 8, 2026
https://support.arm.com/documentation/111552/1-0/?lang=en
NIST NVD: CVE-2026-9034
https://nvd.nist.gov/vuln/detail/cve-2026-9034
Google Chrome Security Announcement: CVE-2026-93374, September 17, 2026
https://chromereleases.googleblog.com/2026/09/stable-channel-update-for-desktop_0194356994.html
NIST NVD: CVE-2026-93374
https://nvd.nist.gov/vuln/detail/cve-2026-93374